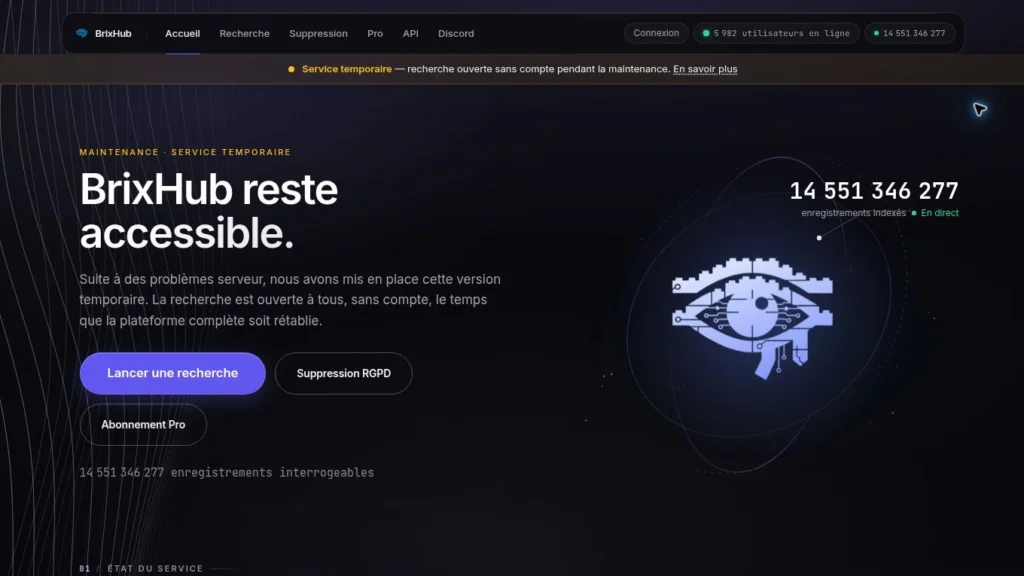
Une adresse, un numéro de téléphone, parfois un numéro de sécurité sociale : des informations confidentielles deviennent accessibles par une recherche nominative. Selon la dépêche AFP publiée par TV5MONDE le 5 octobre 2026, BrixHub propose également leur suppression moyennant paiement.
Anne Le Hénanff a annoncé un signalement au procureur de Paris au titre de l’article 40 du code de procédure pénale. Son cabinet évoque des données provenant de probables piratages. Il s’agit d’un signalement, qui ne constitue pas une condamnation.
La plateforme affirme interroger plus de 11 milliards d’enregistrements, français et internationaux. Ce volume revendiqué ne représente pas autant de personnes distinctes et n’est pas vérifié indépendamment dans les sources consultées. L’alerte de la ministre est explicite : « ne payez jamais pour faire retirer vos données ».
BrixHub révèle le problème de l’après-fuite
Une cyberattaque retient généralement l’attention au moment où elle survient. L’organisation cherche alors à identifier l’intrusion, protéger ses systèmes et reprendre son activité. Pour les personnes concernées, les conséquences peuvent pourtant se prolonger.
À lire aussi
Une donnée copiée peut circuler, être revendue ou être rapprochée d’autres informations. Cybermalveillance.gouv.fr rappelle que les fuites peuvent favoriser le hameçonnage, l’usurpation d’identité, le harcèlement ou les tentatives d’escroquerie. La remise en état du système touché ne règle donc pas, à elle seule, l’exposition des victimes.
L’indexation ajoute une difficulté : elle facilite la recherche dans des informations auparavant dispersées. Le risque tient autant à cette facilité d’accès qu’à la fuite initiale. Notre article sur le vol de données chez Free et la responsabilité des entreprises revient sur un autre volet de cette protection : les obligations des organismes qui détiennent les informations. Pour une entreprise, cela invite à penser la réponse à l’incident sur deux horizons : protéger immédiatement les outils, puis accompagner les personnes dont les données ont été divulguées.
Les salariés peuvent devenir une porte d’entrée
Un salarié n’a pas besoin d’avoir communiqué des informations à un service professionnel pour être exposé. Ses coordonnées personnelles peuvent figurer dans une fuite extérieure à son employeur. Cela ne prouve pas que le système informatique de l’entreprise a été compromis, mais peut alimenter une tentative de manipulation.
La CNIL explique que les données récupérées rendent certains messages frauduleux plus réalistes. Un appelant qui connaît un nom ou une adresse peut sembler crédible. Cette connaissance ne suffit pourtant pas à établir son identité. Nous abordons aussi ces mécanismes dans notre article consacré aux faux e-mails X et aux risques de phishing pour les entreprises.
Imaginons un faux interlocuteur qui présente un détail exact, puis réclame une action urgente : transmettre un code, ouvrir un document ou confirmer une opération. Cet exemple illustre un mécanisme de tromperie, sans décrire une attaque attribuée à BrixHub.
Pour les dirigeants, la conséquence pratique est claire : les équipes doivent pouvoir vérifier une demande et interrompre un échange douteux. Cette vigilance concerne notamment les fonctions qui traitent des paiements, des coordonnées bancaires ou des documents sensibles.
Vérifier les demandes, même lorsqu’elles semblent familières
Les fraudes au virement montrent pourquoi les procédures comptent. Cybermalveillance.gouv.fr décrit plusieurs scénarios : une instruction présentée comme venant du dirigeant, un fournisseur annonçant un nouveau RIB ou un prétendu salarié demandant de modifier le compte recevant son salaire.
Ces fraudes ne reposent pas nécessairement sur un piratage du réseau de la victime. Elles cherchent aussi à obtenir une décision par persuasion, pression ou urgence. Des informations personnelles peuvent nourrir cette mise en scène, sans que l’on puisse attribuer chaque fraude à une base donnée.
Le dispositif public recommande des règles claires pour authentifier les demandes et une validation interne qui ne puisse être contournée. Un changement inhabituel de coordonnées bancaires mérite ainsi une confirmation par un canal connu, distinct du message reçu.
La sensibilisation peut partir de situations concrètes : que faire lorsqu’un interlocuteur insiste, demande le secret ou affirme que la hiérarchie a déjà donné son accord ? Prévoir la réponse permet au salarié de s’appuyer sur une procédure, sans devoir juger seul la crédibilité de l’échange.
Une entreprise touchée doit évaluer ses obligations
Lorsqu’une fuite concerne les données qu’elle traite, l’entreprise doit mobiliser ses responsables informatiques et, s’il existe, son délégué à la protection des données. Il faut établir la nature de l’incident, les informations concernées et les conséquences possibles.
La CNIL précise les obligations de notification : toute violation doit être documentée en interne. Si elle présente un risque pour les droits et libertés des personnes, le responsable du traitement doit la notifier à l’autorité compétente, dans les meilleurs délais et, si possible, sous 72 heures après en avoir pris connaissance. Un retard doit être justifié.
Lorsque le risque est élevé, les personnes concernées doivent également être informées, sous réserve des exceptions prévues par le RGPD. Il est possible de compléter une notification initiale lorsque l’enquête apporte de nouveaux éléments.
Ces démarches concernent une violation identifiée. Le seul fait qu’un salarié craigne de figurer dans une base extérieure ne démontre pas une fuite chez son employeur. Cette distinction aide à organiser une réponse proportionnée.
Pour les personnes exposées, privilégier les canaux officiels
La tentation de vérifier immédiatement sa présence dans une base est compréhensible. La CNIL déconseille pourtant les sites qui prétendent détenir les données et confirmer une exposition. Mieux vaut contacter l’organisme à l’origine de la fuite par ses coordonnées officielles.
Si un mot de passe a été compromis, il faut le remplacer, ainsi que ceux des comptes où il était réutilisé, et activer l’authentification multifacteur lorsqu’elle est disponible. Si des coordonnées bancaires sont concernées, Cybermalveillance.gouv.fr recommande de prévenir sa banque et de surveiller les opérations.
En cas d’utilisation frauduleuse, les messages et captures utiles doivent être conservés pour un dépôt de plainte. Les conseils de Cybermalveillance.gouv.fr sur les fuites de données permettent d’adapter les démarches à la situation.
L’affaire BrixHub place ainsi la protection des personnes au cœur de la réponse cyber. Pour les entreprises, la préparation doit couvrir aussi la circulation ultérieure des données, les demandes suspectes et l’accompagnement des salariés exposés.
À lire également sur Business Times
- ActualitésCyberattaque ASP : des IBAN exposés, le risque de fraude se prolonge
- Management & RHOGO Security veut augmenter ses effectifs de 50 % en un an
- Intelligence ArtificielleFaille de Muse : ce que l’incident de l’assistant IA de Meta change pour les entreprises
- Entreprises & EntrepreunariatCybersécurité des entreprises à Metz : la gendarmerie mobilise les dirigeants