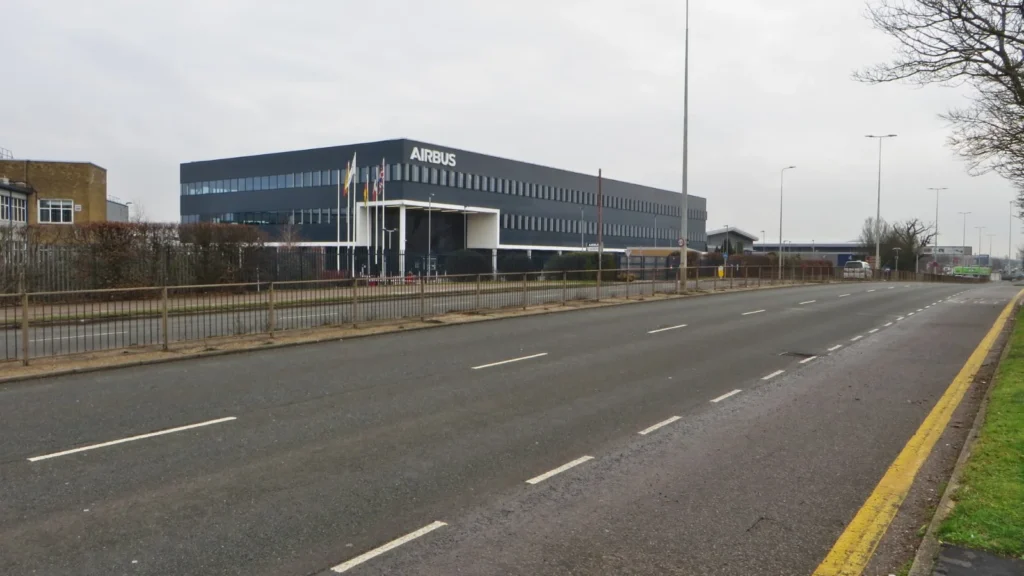
Le rachat de Quarkslab est effectif depuis le 1er octobre 2026, après l’obtention des autorisations réglementaires. Dans son annonce de finalisation, Airbus confirme l’intégration de cette entreprise déjà partenaire et fournisseur du groupe. Le montant de la transaction n’est pas communiqué.
Un rachat de Quarkslab préparé depuis avril
L’accord annoncé le 21 avril franchit donc sa dernière étape. Fondée en 2011, Quarkslab rassemble des équipes principalement implantées à Paris et à Rennes. Tikehau Capital accompagnait son développement depuis 2020.
Le parcours de son fondateur donne une dimension particulière à ce rapprochement. En avril, Fred Raynal rappelait avoir commencé sa carrière dans la cybersécurité chez Airbus. Il présentait l’opération comme un moyen de développer l’activité auprès des infrastructures critiques et des administrations européennes.
Airbus inscrit cette acquisition dans son objectif de renforcer des capacités souveraines de cybersécurité en France et en Europe. Pour les clients, cette ambition ne vaut toutefois ni certification d’un produit ni preuve de son efficacité. L’intérêt technique du rapprochement se trouve dans les métiers réunis.
À lire aussi
Rechercher les failles jusque dans le logiciel compilé
Avec QLab, son activité de recherche en sécurité, Quarkslab analyse des logiciels, des équipements et leurs composants. Les travaux peuvent porter sur le code source lorsqu’il est disponible. Ils peuvent aussi partir d’un programme compilé, c’est-à-dire de sa forme exécutable.
Cette seconde approche s’appuie sur la rétro-ingénierie : les chercheurs reconstituent le fonctionnement d’un système pour comprendre ses mécanismes et repérer ses faiblesses. Quarkslab cite notamment les logiciels embarqués, les noyaux des systèmes d’exploitation et la cryptographie parmi ses domaines d’intervention.
Pour un industriel, cette capacité répond à une question concrète : comment examiner un équipement dont il ne possède pas tous les éléments techniques ? Un audit peut éclairer les risques avant un déploiement ou orienter une correction. Sa valeur dépend ensuite du périmètre étudié et des vérifications réalisées après modification, un enjeu également présent dans les tests d’intrusion automatisés.
Protéger le code une fois distribué
L’autre volet concerne QShield, la solution de protection logicielle. Quarkslab la présente comme un moyen de compliquer l’analyse et la modification des programmes, ainsi que l’extraction de propriété intellectuelle. Elle associe notamment des techniques qui rendent le code moins lisible et des mécanismes de protection lors de son exécution.
L’enjeu apparaît lorsqu’un logiciel quitte l’environnement de son éditeur : application installée chez un client, programme intégré à un équipement ou composant distribué. Son concepteur doit alors envisager qu’un tiers cherche à comprendre son fonctionnement ou à récupérer des éléments sensibles.
Cette problématique rejoint, sous un autre angle, la protection et la traçabilité des modèles d’IA. Dans les deux cas, l’entreprise cherche à préserver la valeur d’un actif numérique qu’elle doit mettre à disposition d’utilisateurs.
Ces protections ne rendent pas un programme invulnérable. Les performances décrites restent celles du fournisseur ; leur adéquation doit se vérifier sur le logiciel concerné, avec ses contraintes d’exécution.
Pour les clients, l’intégration devient le point à suivre
L’annonce ne précise pas de changement des tarifs ou des contrats clients. Il serait donc prématuré de déduire du changement d’actionnaire une modification immédiate des prestations.
Pour une entreprise qui évalue ces solutions, les questions restent opérationnelles : accès aux experts, confidentialité du code confié et maintien du support. Une protection logicielle doit aussi s’intégrer à la fabrication des nouvelles versions sans empêcher leur maintenance. Les clients auront ainsi à vérifier comment l’organisation issue du rapprochement assurera les corrections et l’accompagnement de leurs produits dans la durée.
À lire également sur Business Times