Une facture créée dans un logiciel n’est pas nécessairement une facture transmise. L’incident révélé fin septembre chez VosFactures remet cette distinction au premier plan. Il oblige les entreprises concernées à examiner séparément la confidentialité des données et le fonctionnement de leurs échanges.
Le 29 septembre, l’éditeur a annoncé une attaque contre l’infrastructure de son prestataire polonais Fakturownia. La notification aux utilisateurs, reproduite par FrenchBreaches, décrit un accès possible à certaines données et à une partie des documents générés. Elle ne fournit pas de bilan chiffré des comptes français concernés.
Cyberattaque VosFactures : un prestataire au cœur de l’incident
Selon les explications relayées par les médias consultés, l’intrusion aurait commencé dans un mécanisme de génération de PDF. L’attaquant aurait ensuite obtenu des identifiants techniques, puis un accès en lecture à une copie de la base de production. Ce scénario reste celui communiqué par les acteurs concernés.
L’éditeur distingue cette infrastructure de son propre environnement, hébergé dans un cloud qualifié SecNumCloud par l’ANSSI, l’agence nationale de cybersécurité. Il affirme n’y avoir trouvé aucun élément indiquant une compromission directe. Les services de facturation électronique qu’il opère dans cet environnement n’auraient pas été affectés.
À lire aussi
Toutefois, cette distinction ne suffit pas à écarter le risque pour les utilisateurs. Des informations nécessaires au service étaient traitées chez le prestataire touché. La protection d’un environnement doit donc se lire avec le périmètre des données confiées aux autres intervenants.
Le volume de six téraoctets évoqué dans la presse provient d’une revendication de l’attaquant, sans vérification indépendante. Il ne mesure pas les seules données françaises. De même, le nombre total de clients de Fakturownia ne constitue pas un décompte des victimes de la cyberattaque VosFactures.
Une suspension de connexion, sans sanction liée à ses seules conséquences
L’Agence pour l’informatique financière de l’État, ou AIFE, a suspendu provisoirement les échanges entre FACTUALI/VosFactures et les services qu’elle opère. Cette mesure de précaution doit laisser le temps de vérifier le périmètre de l’incident et la sécurité des connexions.
Dans son message de sécurité reproduit le 2 octobre, l’AIFE apporte deux précisions. Aucune donnée de facturation n’avait alors été transmise à l’administration via cette solution dans le cadre du dispositif. Aucune entreprise ne pourra être sanctionnée du seul fait des conséquences de cette suspension.
Cette assurance porte sur la suspension, et non sur l’ensemble des obligations fiscales d’une entreprise. Le message annonce une interruption provisoire des échanges avec les services de l’agence. Il n’annonce ni retrait d’agrément, ni compromission des systèmes de l’État.
Le calendrier de la réforme reste également distinct de cet incident. Depuis le 1er septembre 2026, les entreprises assujetties à la TVA concernées doivent pouvoir recevoir des factures électroniques. Les grandes entreprises et les ETI doivent aussi les émettre. Le calendrier officiel de la DGFiP fixe l’obligation d’émission des PME et micro-entreprises au 1er septembre 2027.
Les connexions comptables réclament un contrôle séparé
L’éditeur a invalidé les codes API le 1er octobre, indique Frandroid. Ces clés permettent à un logiciel comptable ou à une boutique en ligne de communiquer avec VosFactures. Les utilisateurs concernés doivent les renouveler et mettre à jour leurs intégrations.
Cependant, rétablir une connexion entre deux logiciels ne démontre pas la reprise des échanges suspendus par l’AIFE. Les deux opérations répondent à des périmètres différents. Après la cyberattaque VosFactures, un test technique réussi ne suffit donc pas à confirmer le parcours complet d’un document.
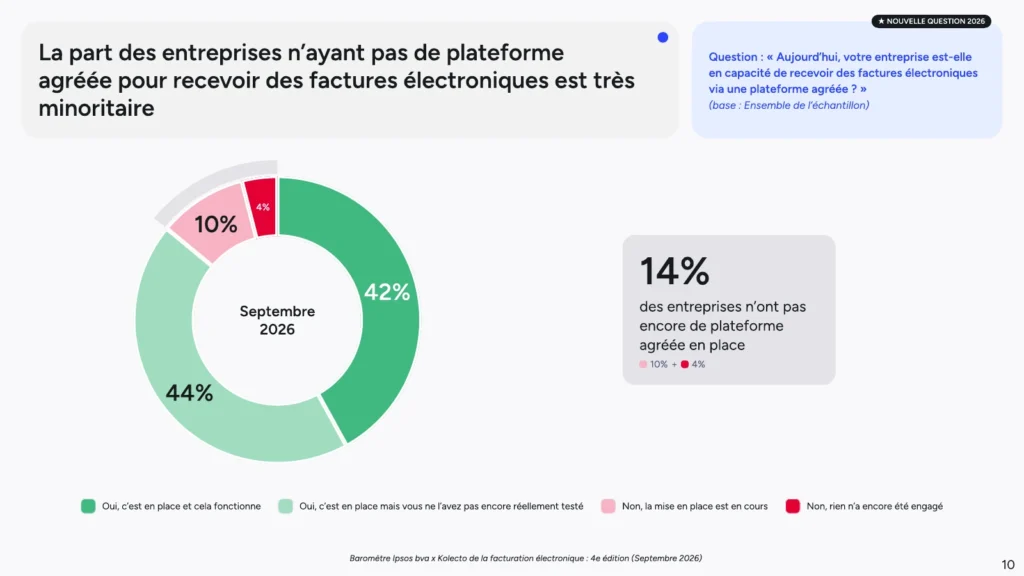
Un rapprochement des factures créées, des transmissions confirmées et des rejets permet de repérer les opérations en attente. Avant de relancer un envoi, il faut vérifier son statut pour éviter un doublon. Notre article sur les plateformes de facturation installées mais encore peu testées souligne déjà l’utilité de ces contrôles.
Le suivi des factures devient aussi un sujet de direction
Les données de clients, de fournisseurs et de documents peuvent faciliter des sollicitations frauduleuses crédibles. L’éditeur recommande notamment de changer son mot de passe et de surveiller les demandes de modification de coordonnées bancaires. Ces demandes méritent une confirmation par un canal habituel, indépendant du message reçu.
Par ailleurs, le dirigeant a besoin de savoir quelles factures restent en attente et qui assure leur suivi. Cette responsabilité rejoint le rôle de la direction dans la cybersécurité de l’entreprise. Elle concerne autant l’équipe comptable que les personnes chargées des outils.
La reprise devra se constater dans les échanges effectivement confirmés. Pour une entreprise utilisatrice, c’est ce suivi, document par document, qui permettra de sortir de l’incident sans perdre la trace de ses opérations.
À lire également sur Business Times
- Intelligence ArtificielleFaille de Muse : ce que l’incident de l’assistant IA de Meta change pour les entreprises
- Entreprises & EntrepreunariatCybersécurité des entreprises à Metz : la gendarmerie mobilise les dirigeants
- ActualitésCybersécurité des entreprises : le rôle clé des dirigeants
- ActualitésIA autonome : Yoshua Bengio alerte sur une possible perte de contrôle