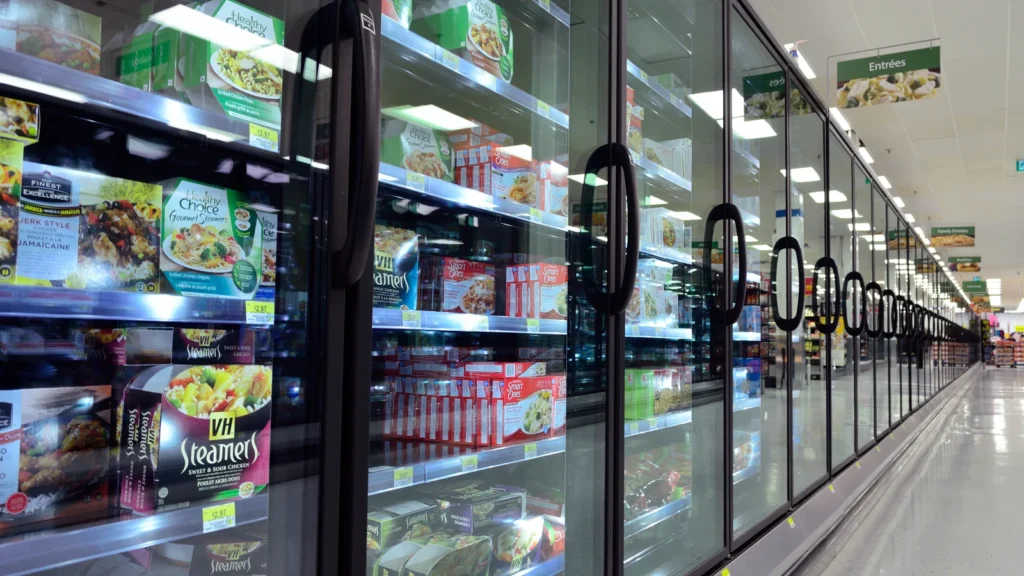
La cyberattaque des frigos prend une dimension nationale ce lundi 12 octobre 2026. Selon les déclarations des enseignes recueillies par l’AFP, au moins 300 magasins Intermarché et Netto, plus de 100 magasins Coopérative U et plusieurs E.Leclerc ont été ciblés. Ces chiffres décrivent un périmètre encore évolutif, sans mesurer les pertes de chaque établissement.
Dans les points de vente concernés, l’élévation des températures a rendu des marchandises impropres à la vente. Intermarché indique à l’agence que les produits frais et surgelés affectés doivent être jetés. À ce stade, aucun bilan financier consolidé ne permet de chiffrer le coût pour l’ensemble du secteur.
Cyberattaque des frigos : une alerte officielle sur Danfoss
Le CERT-FR a publié une alerte le 12 octobre concernant les séries AK-SM et AK-SC de Danfoss. Il indique avoir connaissance de « nombreuses compromissions ». Il recommande de déconnecter ou de filtrer les accès à ces équipements, dont les interfaces de gestion peuvent permettre une administration à distance.
Ces systèmes occupent une place centrale dans le fonctionnement du froid commercial. Un responsable technique peut surveiller les installations, régler des seuils ou consulter des alarmes depuis une interface commune. Cette organisation facilite la maintenance. Elle concentre aussi des commandes capables d’agir sur plusieurs équipements.
À lire aussi
Les travaux de l’équipe Team82 de Claroty documentent précisément ce rôle pour le contrôleur AK-SM 800A. Les chercheurs ont identifié des vulnérabilités et des interfaces accessibles sur Internet. Danfoss a diffusé des correctifs. Cependant, l’existence de ces failles ne suffit pas à établir laquelle aurait servi lors de l’attaque actuelle.
Des marchandises perdues, puis des rayons à reconstituer
Pour un commerçant, la première perte correspond aux stocks devenus invendables. Mais le coût d’achat des denrées ne résume pas l’impact économique. Il faut également retirer les produits, organiser leur évacuation et mobiliser les équipes pour remettre les rayons en état.
Ensuite vient le manque à gagner pendant l’indisponibilité du frais ou des surgelés. Un magasin peut rester ouvert tout en perdant une partie des achats habituels de ses clients. Le réapprovisionnement exige, lui, des installations revenues à un fonctionnement fiable. Livrer de nouveaux produits dans un équipement encore compromis exposerait l’exploitant à une nouvelle perte.
Le besoin de trésorerie dépend donc du stock détruit, du rythme des livraisons de remplacement et du délai de retour des ventes. Pour apprécier le préjudice, additionner la valeur de vente des marchandises perdues et le chiffre d’affaires manqué risquerait de compter deux fois une partie du dommage. Il faut distinguer le coût du stock, les frais supplémentaires et la marge perdue.
Le contrat de maintenance entre dans le dossier cyber
L’incident pose une question concrète aux dirigeants : qui tient à jour le logiciel qui commande leurs équipements ? Selon les installations, le fabricant, le frigoriste et le prestataire informatique peuvent intervenir à des niveaux différents. L’exploitant doit pouvoir identifier qui gère les accès et qui applique les correctifs.
Cette dépendance aux intervenants extérieurs rejoint les difficultés de continuité d’activité illustrées par la cyberattaque contre VosFactures et ses conséquences sur les flux des PME. Elle impose aussi de localiser précisément le système atteint, comme dans le dossier de fuite de données concernant un client de Fiducial.
Dans le cas présent, le CERT-FR prévoit une procédure de remise en état en cas de suspicion de compromission. Elle comprend notamment une réinitialisation, l’application des correctifs, le renouvellement des secrets d’accès et la vérification des comptes. Le retour à une température normale ne démontre donc pas, à lui seul, que l’installation est sécurisée.
Une enquête pour établir l’origine et les dommages
Le parquet de Paris a confirmé à l’AFP l’ouverture d’une enquête. Celle-ci doit identifier les victimes et établir les liens entre l’attaque et les dommages signalés, notamment les pertes alimentaires et des départs de feu.
Pour les magasins, la suite de cette cyberattaque des frigos se mesurera à deux échéances distinctes : la remise en service sécurisée du froid, puis la reconstitution effective des rayons. C’est ce second délai qui déterminera combien de temps les pertes de ventes s’ajouteront aux marchandises déjà détruites.
À lire également sur Business Times