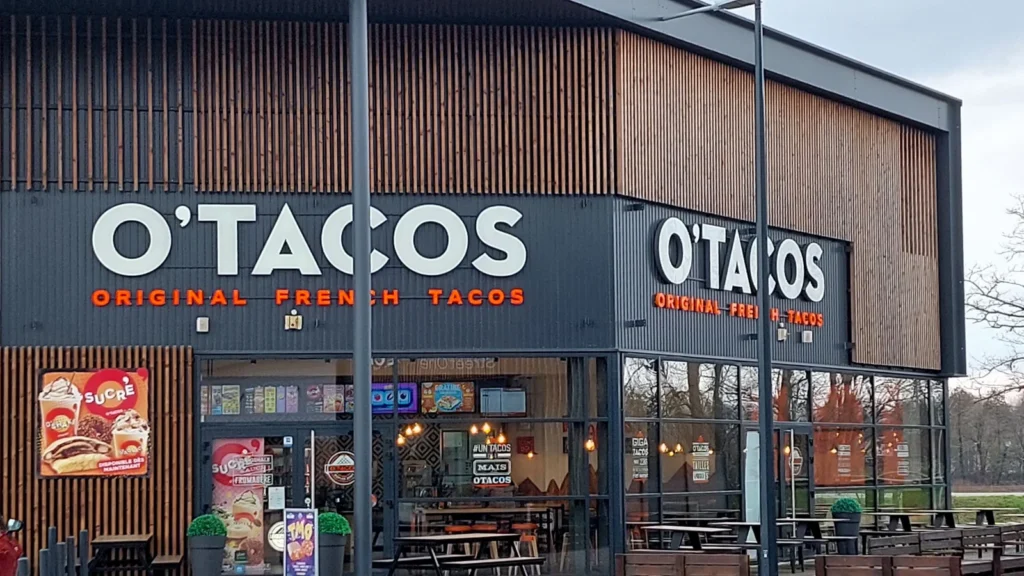
La fuite de données O’Tacos signalée le 17 octobre 2026 concerne des informations qui servent aux livraisons. Le risque dépend donc du contenu de chaque fiche. Un téléphone peut faciliter une arnaque. Un code de portail pose aussi une question de sécurité pour les occupants.
Fuite de données O’Tacos : ce que rapporte le signalement
Selon le signalement de Cyberattaque.org, un acteur nommé Angel_Batista a annoncé le 16 octobre la vente de 334 474 lignes. Le site dit avoir examiné un échantillon de 1 002 fiches. Il y relève des adresses et des coordonnées GPS. Certaines consignes comporteraient aussi des codes d’entrée ou des précisions sur les interphones.
Cependant, plusieurs fiches peuvent renvoyer au même client. Il faut donc distinguer le nombre de lignes du nombre de personnes. Au 17 octobre, les sources consultées ne donnent aucune confirmation publique de l’enseigne. Elles ne permettent pas non plus de déterminer l’origine technique de la fuite.
Par ailleurs, Cyberattaque.org relève 172 fiches avec un marqueur de suppression, mais encore remplies. Ce constat soulève une question sur les anciennes adresses. En revanche, il ne prouve pas quelles demandes les clients avaient faites ni quelles règles le service appliquait.
À lire aussi
Un code de portail demande une réponse adaptée
Changer son mot de passe ne protège pas un code d’entrée qui circule déjà. Ainsi, un client qui reçoit confirmation de cette exposition peut prévenir son syndic ou le gestionnaire du bâtiment. Celui-ci pourra examiner un changement de code. Pour autant, aucun élément consulté ne montre une intrusion physique liée à ce dossier.
De plus, une adresse exacte peut rendre un faux message de livraison crédible. Elle ne prouve pourtant pas que son auteur travaille pour un livreur. La CNIL conseille de vérifier les demandes par un autre canal. Elle recommande aussi de demander à l’organisme quelles données la fuite concerne.
Notre article sur la cyberattaque ASP et les risques liés aux données exposées décrit un mécanisme proche. En effet, un escroc peut citer une information juste pour gagner la confiance de sa cible.
Les alertes de janvier ne confirment pas ce nouveau dossier
Des sites de veille avaient déjà cité O’Tacos dans des alertes de fuite en janvier 2026. Orange Cyberdefense mentionne cet épisode dans son bilan du printemps. Toutefois, ce rappel ne confirme pas les informations qui circulent en octobre.
Il faut donc garder les deux dossiers distincts. Les sources consultées ne permettent pas de savoir si les mêmes clients ou les mêmes systèmes apparaissent dans les deux. De même, additionner les volumes donnerait une image trompeuse du nombre de personnes.
La date d’une annonce ne révèle pas non plus la date d’accès aux fichiers. Elle ne donne pas davantage la durée de l’incident. Cette distinction compte dans le suivi des fuites de données par Business Times.
O’Tacos poursuit ses projets d’ouverture
Cette alerte intervient quelques jours après une interview de Stéphane Cherel chez Zepros, le 13 octobre. Le directeur général vise environ 380 restaurants en France à fin 2026, avec 45 ouvertures sur l’année. Il prévoit aussi 105 établissements à l’international. Enfin, il évoque le franchissement des 500 millions d’euros de chiffre d’affaires à l’enseigne.
Ces chiffres décrivent des objectifs, pas des résultats annuels définitifs. De plus, le chiffre d’affaires à l’enseigne mesure l’activité du réseau. Il ne correspond pas aux seuls revenus de la société qui porte la marque.
Dans cet entretien, Stéphane Cherel souligne aussi l’importance de la livraison. Le site officiel présente, pour sa part, l’application, le programme Boss Club et le Click & Collect. Cependant, ces services ne permettent pas d’identifier l’origine de la fuite évoquée.
Vérifier ce que le service garde après la livraison
Pour les entreprises qui livrent leurs clients, ce dossier invite à examiner les consignes libres. Qui peut les lire ? Combien de temps restent-elles dans les outils ? Enfin, que devient une ancienne adresse quand le client la retire de son compte ? Ces questions concernent aussi les accès aux bureaux.
La CNIL rappelle que chaque usage doit justifier une durée de conservation. Ainsi, garder une facture ne justifie pas à lui seul de garder toutes les consignes d’accès.
En cas de violation avérée, les règles que rappelle la CNIL dépendent du risque pour les personnes. Si ce risque existe, l’organisme doit prévenir l’autorité compétente sans tarder. Il doit le faire, si possible, sous 72 heures après en avoir pris connaissance. En outre, un risque élevé impose d’informer les personnes, sauf exceptions. Toutefois, l’absence de communiqué public ne prouve pas que l’organisme n’a pas prévenu l’autorité.
À lire également sur Business Times