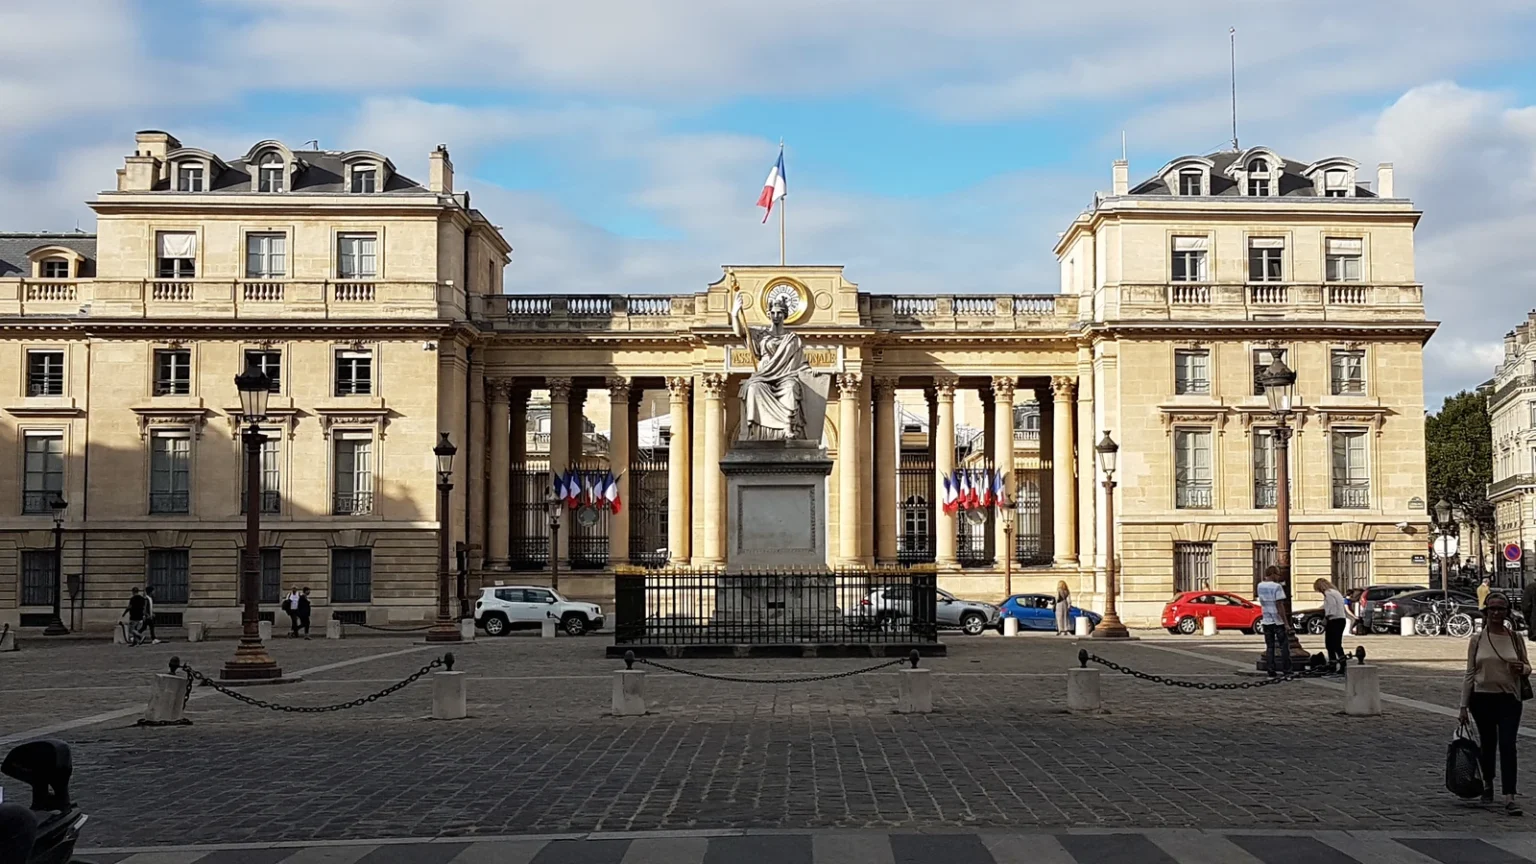
Par 464 voix pour, 64 contre et 16 abstentions, les députés ont approuvé le projet relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité. Le scrutin officiel de l’Assemblée nationale confirme cette adoption, après les débats des 9 et 10 novembre.
Le texte vise notamment à transposer la directive européenne NIS 2, qui étend le nombre d’entités soumises à des exigences de cybersécurité. Il intervient alors que les incidents touchent aussi bien les entreprises que les services publics. Pour autant, sa portée ne se résume pas à une réponse aux dernières attaques : il doit organiser durablement la prévention, le contrôle et la gestion des crises.
Projet de loi cybersécurité : une étape franchie, pas une loi déjà applicable
La distinction compte pour toute entreprise qui prépare ses investissements. Le Sénat avait adopté le projet en mars 2025. L’Assemblée vient de voter sa propre version, en première lecture. Les deux chambres doivent désormais rechercher un accord sur un texte commun. En cas de compromis, celui-ci devra encore être approuvé.
Ensuite, la promulgation et les textes réglementaires préciseront le cadre national. Les dates d’entrée en vigueur et d’application des différentes exigences devront donc être examinées séparément. Présenter toutes les obligations comme immédiatement opposables dès le 17 novembre serait inexact.
À lire aussi
Cette étape prolonge l’examen du projet de loi cybersécurité suivi par Business Times. Elle permet aux entreprises d’avancer dans leur préparation, tout en suivant les dispositions qui pourront encore évoluer.
Il faut également distinguer cette réforme des règles déjà applicables. La poursuite des travaux sur NIS 2 ne suspend ni les obligations existantes de protection des données ni celles propres à certains secteurs. Une organisation ne peut donc pas considérer l’attente des décrets comme une période sans responsabilité numérique.
Dix-huit secteurs concernés, avec des critères à vérifier
Le changement principal vient de l’élargissement du périmètre. L’ANSSI présente 18 secteurs d’activité concernés par NIS 2. Ils comprennent notamment l’énergie, les transports, la santé et les infrastructures numériques. S’y ajoutent des activités comme les services postaux, la gestion des déchets, l’alimentation ou certaines industries manufacturières.
Pour l’essentiel, le dispositif vise des entreprises moyennes et grandes, mais aussi des administrations et des collectivités. Deux catégories structurent le cadre européen : les entités essentielles et les entités importantes. Leur classement dépend de l’activité, de la taille et de critères financiers. Des exceptions existent notamment pour certains services numériques ou de confiance.
Ainsi, le seul nombre de salariés ne suffit pas à trancher. Une entreprise doit examiner son activité précise et ses éventuelles particularités. L’ANSSI propose un outil pour effectuer une première évaluation sur sa page consacrée à NIS 2.
Le raisonnement doit aussi tenir compte de la structure du groupe. Un même ensemble peut réunir plusieurs sociétés et plusieurs métiers. La première tâche consiste donc à identifier les entités juridiques, leurs services et les systèmes dont elles dépendent. Sans ce travail, un budget de mise en conformité risque de partir d’un périmètre incomplet.
Le dirigeant devra relier la sécurité à l’activité réelle
NIS 2 prévoit une gestion des risques qui dépasse l’installation d’un logiciel de protection. La directive traite notamment de la gestion des incidents, de la continuité d’activité, des sauvegardes et de la sécurité de la chaîne d’approvisionnement. Elle prévoit également que les organes de direction approuvent les mesures de gestion des risques et supervisent leur mise en œuvre.
Pour une entreprise, ces exigences se traduisent par des questions concrètes. Quels outils permettent de facturer, livrer ou payer les salariés ? Qui peut décider de couper un accès compromis ? Combien de temps l’activité peut-elle fonctionner sans une application essentielle ?
La dépendance aux fournisseurs mérite aussi un examen. Un prestataire peut héberger des données, maintenir une application ou disposer d’un accès distant. L’organisation doit savoir quels services seraient affectés si ce partenaire rencontrait un incident. Le dossier de la cyberattaque visant Optimizely illustre l’intérêt de regarder au-delà de son propre réseau.
Une préparation utile consiste alors à rapprocher les équipes informatiques des responsables métiers. Une sauvegarde disponible ne garantit pas, à elle seule, un redémarrage rapide. Il faut vérifier qu’elle peut être restaurée et que les équipes savent dans quel ordre reprendre les opérations.
Déclarer un incident exige une organisation préparée
La directive européenne NIS 2 organise un signalement progressif des incidents importants. Elle prévoit une alerte précoce sans retard injustifié et au plus tard dans les 24 heures après en avoir eu connaissance. Une notification doit ensuite intervenir, en règle générale, dans les 72 heures. Le cadre national doit préciser les modalités applicables aux organisations françaises.
Ces délais concernent des incidents répondant aux critères du dispositif. Ils ne signifient pas que chaque courriel suspect doit déclencher une déclaration réglementaire. En revanche, l’entreprise doit pouvoir analyser rapidement la situation et reconnaître les événements qui exigent une escalade.
Cela suppose d’identifier les personnes joignables, les informations à réunir et l’autorité qui valide le signalement. Si un prestataire détecte le problème, son contrat doit permettre une transmission suffisamment rapide. Une chaîne d’alerte trop longue peut retarder la qualification de l’incident.
La préparation peut se tester sans attendre une attaque. Un exercice interne permet de vérifier si les coordonnées sont disponibles et si chacun comprend son rôle. Il révèle aussi les informations qui manqueraient pour évaluer une interruption de service ou une exposition de données.
Le débat sur le chiffrement reste distinct des obligations NIS 2
L’examen du texte a également porté sur la protection des communications chiffrées. Les députés ont supprimé l’article 16 bis, introduit au Sénat. Cette disposition visait à protéger l’inviolabilité des messageries chiffrées. Le scrutin du 10 novembre sur sa suppression s’est conclu par 69 voix pour et 37 contre.
Cette suppression ne crée pas, à elle seule, une obligation générale d’installer des accès dérobés dans les messageries. Elle retire une disposition du projet. Les conséquences doivent s’apprécier à partir des règles qui subsistent et de la version qui sera finalement adoptée.
Pour les entreprises, ce débat doit rester séparé de la préparation opérationnelle à NIS 2. La protection des communications, la maîtrise des accès et la réaction aux incidents répondent à des besoins concrets. Leur organisation ne dépend pas de l’issue d’un seul amendement.
Préparer les preuves avant d’acheter une solution supplémentaire
L’ANSSI met déjà à disposition une version de travail du Référentiel Cyber France, le ReCyF. Ce document aide les futures entités concernées à préparer leur sécurisation. Il reste susceptible d’ajustements liés aux travaux parlementaires et réglementaires. Il ne faut donc pas le présenter comme une réglementation définitivement arrêtée.
Pour un dirigeant, la première étape consiste à connaître l’existant. Un inventaire des applications, des accès et des prestataires permet de repérer les dépendances critiques. Ensuite, l’équipe peut vérifier les sauvegardes, tester les procédures de reprise et organiser les remontées d’alerte.
Ce travail fournit aussi une base pour discuter avec les fournisseurs. Une offre commerciale devrait préciser quel risque elle traite, comment son efficacité se vérifie et qui en assure le suivi. L’achat d’un outil ne remplace ni l’attribution des responsabilités ni la capacité à réagir.
À mesure que le texte avancera, l’entreprise pourra confronter cette préparation aux exigences finales et à leur calendrier. Elle disposera alors d’éléments vérifiables : un périmètre identifié, des responsables désignés et des procédures déjà éprouvées.
À lire également sur Business Times