Les Métaux Précieux est visé par une revendication de vol de données. Les chiffres diffusés portent notamment sur environ 134 000 commandes, 18 794 photographies de documents d’identité et 16 822 RIB. Au 10 octobre, aucune communication publique de l’entreprise confirmant ce périmètre n’a été retrouvée dans les sources consultées.
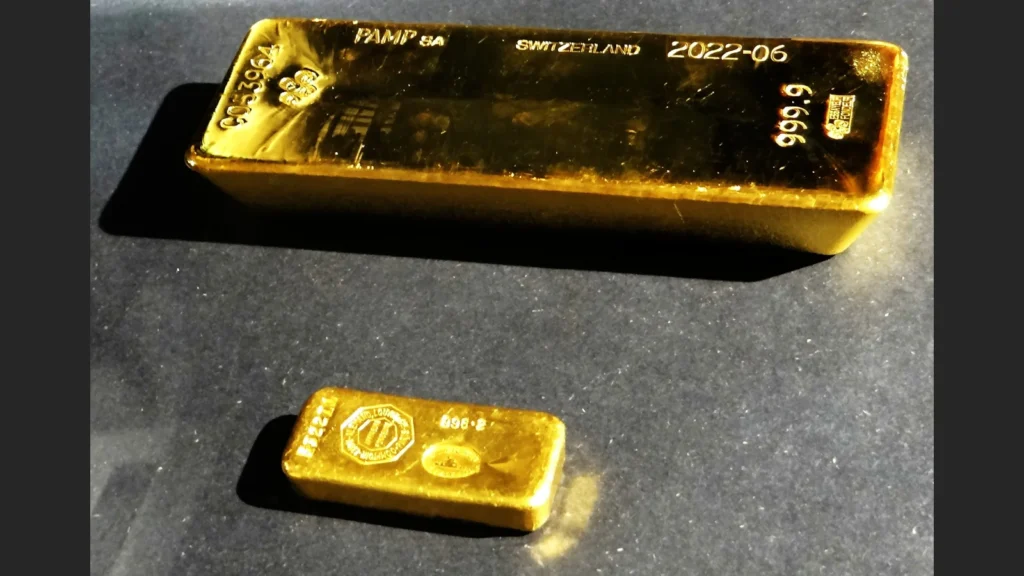
L’enseigne propose sur son site officiel l’achat et la vente d’or et d’argent, en ligne et en agence. Cette activité donne une sensibilité particulière aux dossiers clients : un historique commercial peut renseigner sur des transactions portant sur des biens de valeur.
Les Métaux Précieux : des volumes qui ne comptent pas des victimes
Les chiffres annoncés désignent des objets différents. Une commande correspond à une opération commerciale. Une photographie peut ne représenter qu’une face d’un document. Plusieurs justificatifs peuvent appartenir à une même personne.
Il serait donc incorrect d’additionner ces volumes ou de présenter les 134 000 commandes comme autant de clients touchés. Le nombre de personnes distinctes, la période couverte et l’étendue des documents effectivement récupérés restent à établir.
À lire aussi
Les circonstances techniques demandent la même prudence. Les affirmations circulant sur la protection des accès ne constituent pas un audit de sécurité. Elles ne permettent pas d’attribuer avec certitude l’incident à une faiblesse précise.
L’historique d’achat peut rendre une escroquerie crédible
Le risque tient au rapprochement des informations. Un nom associé à une adresse et à une transaction peut donner du crédit à un faux appel commercial. Une demande de justificatif supplémentaire ou de régularisation pourrait ainsi paraître plausible. Il s’agit d’un scénario possible, sans fraude liée à cette affaire établie dans les éléments consultés.
De même, une ancienne acquisition ne prouve ni la détention actuelle d’or ni sa conservation au domicile du client. Déduire un patrimoine disponible d’un historique de commandes serait abusif.
Les mécanismes de fraude par manipulation visant les entreprises reposent justement sur des détails exacts utilisés pour convaincre. La connaissance d’une facture ne suffit donc pas à authentifier celui qui appelle.
Pour les clients, vérifier les demandes par un canal connu
Cybermalveillance.gouv.fr recommande de contacter directement l’organisme concerné pour préciser les données compromises. Une personne inquiète peut utiliser les coordonnées habituelles de son agence, sans suivre un lien reçu dans un message inattendu.
Si l’exposition de son IBAN est confirmée, elle peut prévenir sa banque et surveiller les opérations du compte. La présence d’un RIB dans une fuite ne démontre pas qu’un débit frauduleux a eu lieu. En revanche, tout prélèvement inconnu mérite une vérification rapide.
En cas d’utilisation frauduleuse des données, le dispositif public conseille de conserver les preuves et de déposer plainte. Ces précautions prolongent celles présentées dans notre article sur les risques après l’exposition d’IBAN à l’ASP, sans présumer d’un lien entre les deux dossiers.
Pour les entreprises, documenter l’incident et limiter les accès
La CNIL distingue plusieurs obligations en cas de violation. L’entreprise doit documenter l’incident. Une violation présentant un risque pour les droits et libertés des personnes doit être notifiée à l’autorité compétente dans les meilleurs délais. Cette notification intervient si possible dans les 72 heures après en avoir pris connaissance. En cas de risque élevé, l’information des personnes concernées s’impose également, sous réserve des exceptions prévues par le RGPD.
Une notification initiale peut être complétée au fil des investigations. L’absence de communiqué public ne permet donc pas de conclure qu’aucune démarche n’a été engagée.
Pour un dirigeant, le contrôle des accès mérite aussi une vérification concrète : quels salariés et prestataires peuvent consulter ou exporter les justificatifs ? La CNIL recommande de limiter les autorisations aux besoins réels des missions et de les revoir régulièrement. Cette démarche générale ne préjuge pas des protections déployées chez LMP.
La prochaine information attendue de l’enseigne Les Métaux Précieux concerne le périmètre réel de l’incident et les documents touchés. C’est ce bilan qui permettra aux clients d’adapter leurs démarches à leur propre dossier.
À lire également sur Business Times
- ActualitésCyberattaque ASP : des IBAN exposés, le risque de fraude se prolonge
- ActualitésCyberattaques en France : pourquoi les fuites de données s’enchaînent en 2026
- TechnologiesFraude, IA, retards de paiement : les directions financières automatisent plus vite qu’elles ne se sécurisent
- ActualitésIA en entreprise et RGPD : les règles à respecter avant de déployer un outil