Pendant longtemps, la sécurité informatique s’est résumée, dans beaucoup d’entreprises, à installer un antivirus, gérer un pare-feu et confier le reste à la DSI. Cette approche ne suffit plus.
D’abord parce que les usages numériques ont changé. Les salariés travaillent à distance, utilisent des smartphones, échangent avec des prestataires et se connectent à de nombreux services dans le cloud. Ensuite parce que l’intelligence artificielle accélère encore cette transformation.
Enfin, parce que les attaquants ne cherchent pas toujours à « casser » un système informatique. Ils préfèrent souvent convaincre une personne de leur ouvrir elle-même la porte.
La cybersécurité des entreprises devient un sujet de direction générale
Les dernières données françaises montrent bien l’ampleur du phénomène. Selon le bilan 2025 de Cybermalveillance.gouv.fr, le piratage de compte représente 21 % des recherches d’assistance des entreprises et associations. L’hameçonnage suit avec 20,7 %, devant le faux ordre de virement, à 13,5 %, puis le rançongiciel, à 12,4 %.
À lire aussi
Ces chiffres peuvent être consultés dans le bilan officiel de Cybermalveillance.gouv.fr sur les menaces visant les professionnels.
Le risque ne se limite donc pas au vol de données. Une attaque peut aussi bloquer une messagerie, détourner un paiement, empêcher l’accès à un logiciel métier ou immobiliser une partie du système informatique.
Pour un dirigeant, la bonne question n’est plus simplement : « Sommes-nous protégés ? ». Il faut aller plus loin. Quelles données sont indispensables à l’entreprise ? Quels services doivent absolument continuer à fonctionner ? Qui peut prendre une décision en cas d’incident ? Et surtout, combien de temps faudrait-il réellement pour reprendre l’activité ?
C’est précisément à ce niveau que la cybersécurité rejoint la gouvernance.
Phishing, faux support, fausse amende : l’urgence reste une arme efficace
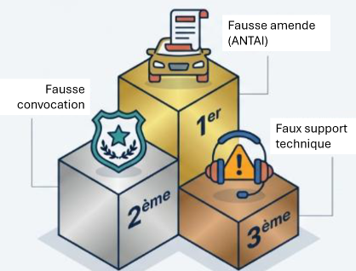
Walter France met notamment en avant plusieurs formes d’escroqueries devenues très courantes : la fausse amende au nom de l’ANTAI, la fausse convocation ou encore le faux support technique.
[INSÉRER ICI LE VISUEL « TOP 3 DES ARNAQUES » FOURNI PAR WALTER FRANCE]
Ces attaques paraissent différentes. Pourtant, elles utilisent souvent les mêmes ressorts : la peur, l’urgence et l’autorité.
Un salarié reçoit un message lui annonçant qu’un paiement doit être effectué immédiatement. Un autre pense être contacté par un technicien. Ailleurs, un collaborateur reçoit un QR code qui le renvoie vers une fausse page de connexion.
À cela s’ajoutent le smishing, envoyé par SMS, le vishing, réalisé par téléphone, et le quishing, qui utilise des QR codes frauduleux.
L’intelligence artificielle complique encore la détection. Les fautes d’orthographe, les formulations maladroites ou les logos approximatifs ne suffisent plus pour repérer un faux message.
Business Times a récemment consacré un article aux faux e-mails générés par IA qui rendent le phishing beaucoup plus difficile à identifier.
Dans ce contexte, demander aux collaborateurs d’être simplement « vigilants » n’est plus une politique de cybersécurité.
L’arnaque au président reste un excellent exemple du risque humain
L’arnaque au président illustre parfaitement le problème.
Un escroc se fait passer pour un dirigeant, un directeur financier ou un fournisseur. Il demande un virement urgent. Le collaborateur hésite parfois, mais le caractère confidentiel de l’opération et la pression hiérarchique le poussent à agir.
La technologie intervient finalement assez peu. L’attaquant exploite surtout le fonctionnement de l’entreprise.
La meilleure protection consiste donc aussi à créer des procédures que personne ne peut contourner, y compris le dirigeant. Un changement de RIB peut, par exemple, nécessiter une vérification par un second canal. Un virement inhabituel peut exiger une double validation. Une demande exceptionnelle du président doit pouvoir être contrôlée sans que le salarié craigne de remettre en cause son supérieur.
Cette culture interne compte autant que certains outils.
Il faut toutefois éviter une idée trop simple : l’humain n’est pas la seule faiblesse. Des logiciels non mis à jour, des droits d’accès trop larges, un prestataire compromis ou une sauvegarde mal protégée constituent également des portes d’entrée.
La cybersécurité des entreprises repose donc sur plusieurs niveaux de défense.
Mots de passe et MFA : commencer par fermer les portes les plus évidentes
Certaines mesures ne nécessitent pourtant ni projet complexe ni budget considérable.
La gestion des accès arrive en tête. Les mots de passe doivent être uniques et suffisamment solides. Un gestionnaire de mots de passe évite également leur réutilisation entre plusieurs services.
Ensuite, l’authentification multifacteur, ou MFA, devrait être activée en priorité sur les messageries, les outils administratifs, les comptes cloud et les accès sensibles.
Ces règles deviennent encore plus importantes avec le développement du télétravail et des usages mobiles.
Les droits administrateurs doivent aussi rester limités. Un utilisateur ne devrait avoir accès qu’aux informations nécessaires à son travail. De la même manière, le départ ou le changement de poste d’un salarié doit entraîner une revue immédiate de ses habilitations.
Ce sont des mesures simples. Pourtant, lorsqu’elles sont mal gérées, elles donnent aux attaquants beaucoup plus de liberté une fois le premier compte compromis.
Shadow IT et Shadow AI : la nouvelle zone aveugle des dirigeants
Une autre difficulté progresse rapidement : les outils utilisés sans validation de l’entreprise.
Un salarié transfère un document professionnel vers son adresse personnelle. Un autre utilise son propre service de stockage. Un troisième copie des informations commerciales dans une intelligence artificielle grand public afin de rédiger plus vite un document.
Dans chacun de ces cas, l’objectif n’est pas malveillant. Le salarié cherche généralement à gagner du temps. Pourtant, l’entreprise perd une partie du contrôle sur ses données.
Le phénomène concerne maintenant directement l’intelligence artificielle. Business Times l’a récemment analysé dans son article sur l’IA en entreprise et la progression des usages réalisés en dehors des outils officiellement autorisés.
La réponse ne consiste pas à interdire systématiquement ces technologies. Une interdiction totale risque même de déplacer les usages vers des outils encore moins visibles.
En revanche, la direction doit fixer un cadre clair : quels services peuvent être utilisés ? Quelles informations peuvent être transmises à une IA ? Quelles données doivent rester strictement internes ? Comment gérer les comptes professionnels ?
La charte informatique doit donc évoluer avec les pratiques réelles de l’entreprise.
Les sauvegardes doivent être testées, pas simplement réalisées
Le rançongiciel reste l’un des scénarios les plus destructeurs pour une organisation. Il chiffre les données et peut rendre des outils indispensables totalement inutilisables.
Dans cette situation, disposer d’une sauvegarde peut faire la différence entre quelques heures de perturbation et plusieurs jours d’arrêt.
Encore faut-il pouvoir l’utiliser.
L’ANSSI recommande notamment la règle dite « 3-2-1 » : conserver trois copies des données sur deux supports différents, dont une copie hors ligne.
Le guide de l’ANSSI consacré aux sauvegardes des systèmes d’information rappelle également qu’une sauvegarde doit s’inscrire dans une véritable stratégie de reprise.
Le point est essentiel : une sauvegarde que personne n’a jamais essayé de restaurer donne parfois une fausse impression de sécurité.
Les dirigeants devraient donc demander périodiquement un test réel. Peut-on récupérer la comptabilité ? Les dossiers clients ? La messagerie ? Les données commerciales ? Combien de temps cela prend-il ?
Cette question transforme immédiatement un sujet informatique en sujet de continuité d’activité.
Le risque juridique augmente lui aussi
Une cyberattaque ne provoque pas seulement un problème technique. Elle peut aussi engager la responsabilité de l’entreprise lorsqu’elle concerne des données personnelles.
Le RGPD impose des mesures techniques et organisationnelles adaptées aux risques. La CNIL a d’ailleurs renforcé son attention sur ce sujet.
Pour 2025, elle retient 6 167 violations de données dans son bilan comparable, après neutralisation d’un effet exceptionnel lié à deux incidents. Ce chiffre progresse de 9,5 % sur un an. Environ une violation sur deux relève d’un piratage.
Surtout, la CNIL annonce qu’en 2026, 50 % de ses contrôles et actions répressives seront consacrés aux manquements en matière de cybersécurité.
Business Times avait déjà abordé cet enjeu après les sanctions infligées à Free dans son article consacré au vol de données et au renforcement des exigences françaises en matière de sécurité.
La sécurité des données devient donc à la fois un sujet opérationnel, réglementaire et financier.
Former régulièrement plutôt que sensibiliser une fois par an
La formation reste enfin l’un des moyens les plus accessibles pour réduire le risque.
Encore faut-il éviter la présentation annuelle que tout le monde oublie quelques jours plus tard.
Les entreprises peuvent organiser des rappels courts, expliquer régulièrement les nouvelles fraudes et réaliser des simulations de phishing. Les nouveaux salariés doivent également recevoir les règles de sécurité dès leur arrivée.
Un autre réflexe consiste à entraîner les équipes à la réaction. Lorsqu’un collaborateur pense avoir cliqué sur un mauvais lien, il doit savoir qui contacter immédiatement. S’il craint une sanction, il risque de cacher son erreur et de faire perdre un temps précieux.
L’ANSSI propose notamment SecNumAcadémie, un dispositif de formation à la sécurité numérique accessible en ligne. L’offre a été renouvelée en 2026 afin de proposer progressivement des parcours adaptés aux différents niveaux et besoins.
Une entreprise bien préparée n’est donc pas celle où personne ne commet jamais d’erreur. C’est celle où une erreur est détectée rapidement, remontée sans attendre et traitée selon une procédure connue.
La cybersécurité doit entrer dans le tableau de bord du dirigeant
La cybersécurité des entreprises n’est finalement pas très différente des autres grands risques auxquels un dirigeant doit faire face.
Une entreprise assure ses locaux, contrôle ses comptes, surveille sa trésorerie et prépare la continuité de son activité. Elle doit désormais appliquer la même logique à son patrimoine numérique.
Cela suppose de connaître ses actifs critiques, d’identifier les risques prioritaires et de désigner clairement les responsables. Il faut aussi protéger les accès, maintenir les logiciels à jour, sauvegarder les informations essentielles et préparer la réaction à un incident.
La technologie reste indispensable. Mais elle ne remplace ni les procédures, ni la formation, ni les décisions de la direction.
C’est probablement le principal enseignement du message porté par Walter France : la cybersécurité devient une composante du pilotage de l’entreprise. Elle concerne la DSI, bien sûr, mais aussi la direction générale, les ressources humaines, la finance, les métiers et les partenaires externes.
Et lorsque cette organisation fonctionne, la sécurité cesse d’être uniquement une dépense. Elle devient aussi un élément de continuité, de conformité et de confiance pour les clients.
À lire également sur Business Times
- ActualitésROI de l’IA : les entreprises savent-elles vraiment mesurer la valeur créée ?
- ActualitésIPO OpenAI : Sam Altman ferme la porte à 2026 malgré une valorisation de 852 milliards de dollars
- ActualitésEmmanuel Pierrat condamné pour harcèlement moral : ce que l’affaire rappelle aux dirigeants
- ActualitésIA en entreprise : 76 % des cadres gagnent en productivité, mais 45 % l’utilisent en secret