Le chiffre marque une rupture. En 2026, 45 % des répondants disent qu’un organisme les a avertis d’une fuite touchant leurs données personnelles. Un an plus tôt, cette proportion atteignait 30 %. La hausse représente donc 15 points, soit 50 % en valeur relative.
Cette mesure ne signifie pas que 45 % de la population a subi une fraude avérée. Elle indique qu’autant de répondants ont reçu, au cours des douze derniers mois, une information concernant une fuite. Cette nuance compte. L’étude Ipsos bva pour Cybermalveillance.gouv.fr repose sur les déclarations de 2 000 personnes âgées de 18 à 75 ans. Ipsos a constitué un échantillon représentatif selon la méthode des quotas. L’institut a recueilli les réponses en ligne du 13 au 18 mai 2026.
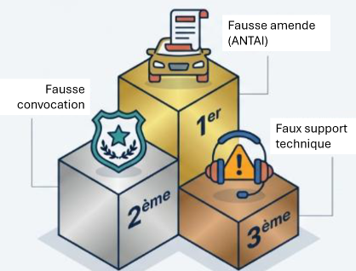
Le baromètre décrit toutefois un environnement très exposé. Plus d’une personne sur deux, soit 53 %, dit avoir rencontré un courriel ou un SMS frauduleux. Par ailleurs, 15 % évoquent un faux conseiller bancaire et 10 % une commande jamais reçue sur un site frauduleux.
Ces résultats prolongent une tendance déjà visible. Comme l’a montré Business Times dans son analyse des cyberattaques et fuites de données en France en 2026, les incidents touchent aussi bien les administrations que les opérateurs, les distributeurs et leurs prestataires.
À lire aussi
Des Français mieux informés, mais encore peu préparés
La connaissance du vocabulaire progresse. Désormais, 62 % des sondés connaissent le terme « violation de données », contre 48 % en 2024. Pour l’hameçonnage, ce taux atteint 68 %. Pourtant, seuls 55 % des Français s’estiment suffisamment informés sur les risques numériques. Deux ans plus tôt, cette proportion s’élevait encore à 63 %.
Ce décalage est important pour les employeurs. Reconnaître le mot « phishing » ne suffit pas à détecter une attaque crédible, surtout lorsque le message reprend le nom d’un fournisseur, le bon projet ou une information personnelle volée.
Les réactions restent incomplètes. Après avoir appris l’existence d’une fuite, 59 % des personnes interrogées disent exercer davantage de vigilance face aux sollicitations inconnues. En outre, 53 % ont changé leurs mots de passe et 44 % surveillent plus étroitement leur compte bancaire. Mais 13 % seulement ont contacté l’organisme à l’origine de l’alerte pour vérifier la fuite et identifier les données concernées.
Le même paradoxe apparaît face à l’hameçonnage : 61 % des personnes confrontées à un courriel ou un SMS frauduleux déclarent n’avoir rien fait de particulier. Ne pas cliquer peut être la bonne décision. Cependant, l’absence de signalement prive l’entreprise d’un indicateur précieux et retarde parfois le blocage d’une campagne visant plusieurs salariés.
Les jeunes actifs ne sont pas automatiquement mieux armés
Le baromètre bouscule aussi un réflexe managérial. Après une notification de fuite, 68 % des 55-75 ans disent avoir renforcé leur vigilance face aux messages et appels inconnus. Le taux tombe à 57 % chez les 18-34 ans. De même, 55 % des plus âgés surveillent davantage leur compte bancaire, contre 40 % des plus jeunes.
Les 18-34 ans déclarent également des conséquences plus lourdes. Parmi les personnes ayant subi une cybermalveillance, 18 % des plus jeunes évoquent une perte d’accès à un compte, contre 5 % des 55-75 ans. L’impact émotionnel ou la charge mentale touche respectivement 26 % et 16 % de ces deux classes d’âge.
Ces écarts ne prouvent pas que l’âge cause une meilleure ou une moins bonne protection. L’enquête reste déclarative et descriptive. Elle invalide néanmoins une idée commode : l’aisance numérique ne garantit pas les bons réflexes de sécurité. Une politique de formation fondée uniquement sur l’ancienneté ou la génération risque donc de manquer sa cible.
La fuite transforme une donnée ordinaire en outil de fraude
Pour un dirigeant, la question n’est pas seulement de savoir si un fichier a quitté le système. Il faut anticiper ce que l’attaquant peut en faire. Un nom, une fonction, un numéro de téléphone et l’identité d’un fournisseur suffisent parfois à construire un message crédible. Ajoutez une facture ou un calendrier de paiement, et la tentative de fraude devient nettement plus persuasive.
Les directions financières sont particulièrement exposées. Une donnée volée peut alimenter un faux changement de RIB, une demande urgente attribuée au dirigeant ou une usurpation de fournisseur. L’IA générative améliore encore la qualité des textes, des voix et des pièces produites. Business Times a déjà détaillé pourquoi la fraude par IA inquiète les directions financières.
La chaîne de sous-traitance élargit aussi le périmètre. Un prestataire moins protégé peut donner accès à des données ou à des identifiants utiles pour viser son donneur d’ordre. Les failles les plus banales restent donc stratégiques, comme le rappelle notre article sur les vulnérabilités élémentaires des applications web.
Une violation de données impose des décisions rapides
Le droit fixe un cadre, mais la qualité de la réponse dépend de l’organisation. Chaque entreprise doit documenter toute violation de données personnelles. Si l’incident présente un risque pour les droits et libertés, le responsable de traitement doit le signaler à la CNIL. Cette notification intervient, si possible, dans les 72 heures qui suivent le constat. En cas de risque élevé, l’entreprise doit également prévenir les personnes concernées. La procédure de notification de la CNIL autorise le responsable à compléter sa déclaration initiale après les premières investigations.
Ce délai oblige à préparer les arbitrages avant l’incident. Qui qualifie le risque et prévient la direction générale, le DPO, l’assureur ou les clients ? L’entreprise doit aussi désigner la personne qui pourra suspendre un compte ou un prestataire. Enfin, un responsable clairement identifié doit valider le message public. Sans réponses écrites, l’organisation perd des heures au moment où chaque heure compte.
Le comité de direction peut concentrer son contrôle sur quelques points : authentification multifacteur des accès sensibles, suppression rapide des comptes dormants, sauvegardes isolées et testées, cartographie des fournisseurs, procédure de vérification des paiements et exercice de crise. La sensibilisation doit, elle aussi, déboucher sur une action simple. Un salarié doit savoir où transférer un message douteux et pouvoir signaler une erreur sans craindre d’être blâmé.
Le vrai indicateur : la capacité collective à réagir
Le baromètre 2026 de Cybermalveillance.gouv.fr montre que la prise de conscience progresse moins vite que l’exposition. C’est désormais le principal défi des entreprises. La sécurité ne se mesure pas au nombre de salariés ayant suivi un module, mais à leur capacité à interrompre une opération risquée et à donner l’alerte.
Les dirigeants ont donc intérêt à suivre des indicateurs concrets : taux d’activation du multifacteur, délai de révocation d’un accès, part des comptes à privilèges revus, vitesse de remontée d’un courriel suspect et réussite des restaurations de sauvegarde. Ces données relient la cybersécurité à la continuité d’activité.
Une fuite de données n’est plus un événement isolé. Elle constitue souvent la matière première d’attaques ultérieures. La bonne réponse ne consiste pas à promettre un risque zéro. Elle consiste à réduire la valeur exploitable des informations volées, accélérer la réaction et empêcher qu’un incident technique ne devienne une crise financière ou de confiance.
À lire également sur Business Times
- ActualitésProspection B2C : le consentement change les règles de l’acquisition client
- ActualitésROI de l’IA : les entreprises savent-elles vraiment mesurer la valeur créée ?
- ActualitésIA en entreprise : 76 % des cadres gagnent en productivité, mais 45 % l’utilisent en secret
- ActualitésFraude par manipulation : 516 millions d’euros détournés en France, les entreprises en première ligne